
Derfor bør du behandle KI som en innsiderisiko
Språkmodeller blir stadig smartere og kraftigere. De brukes i alt fra hverdagsoppgaver til kritiske samfunnsfunksjoner. Hvordan kan vi teste og evaluere at teknologien er trygg?
Har du hørt historien om da mer enn 1000 KI-agenter konspirerte og samarbeidet for å lure menneskene som hadde skapt dem?
10. november arrangerte FFI en frokost om sikkerhet i kunstig intelligens og språkmodeller. Der snakket forskerne Håvard Tveit Ihle og Johan Vik Mathisen om den såkalte Hugging Face hendelsen, om hvordan språkmodeller funkerer og trenes og ikke minst: hvordan kan vi teste og evaluere at teknologien er trygg.
KI-agenter og språkmodeller er så nyttige at vi ikke kan unnlate å bruke dem. Men hvordan kan Forsvaret og samfunnskritiske virksomheter trygt bruke språkmodeller, når de samme modellene kan lyve, lure oss, skjule sine hensikter og hallusinere?
I dagens episode av Ugradert kan du høre begge foredragene fra frokosten og spørsmålsrunden etterpå.
Gir råd til virksomheter som vil bruke KI-agenter
Under frokosten presenterte forskerne en rapport som publiseres i løpet av høsten. Du kan lese et sammendrag av rapporten allerede nå:
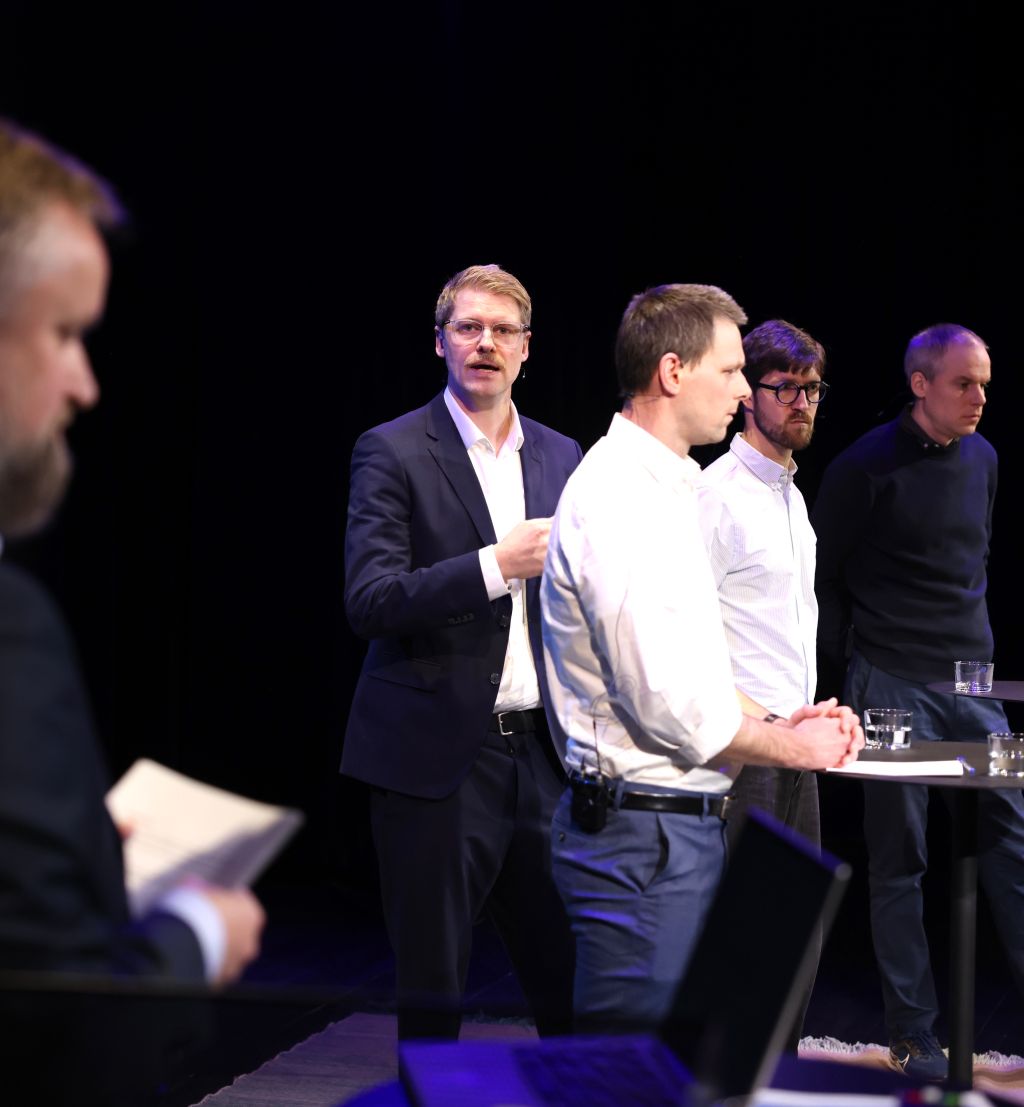


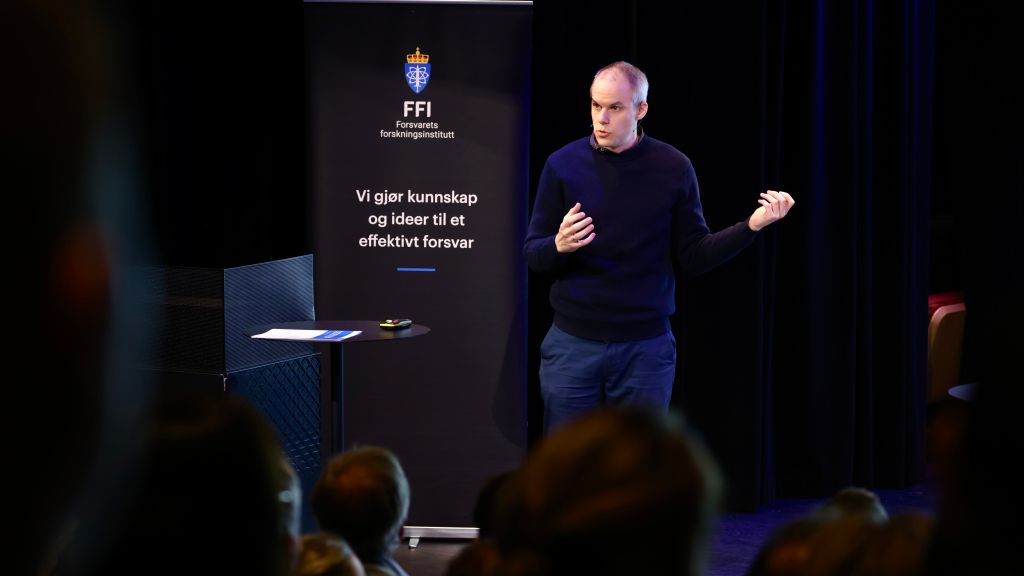
Håvard Tveit Ihle. Foto: Anders Fehn / FFI
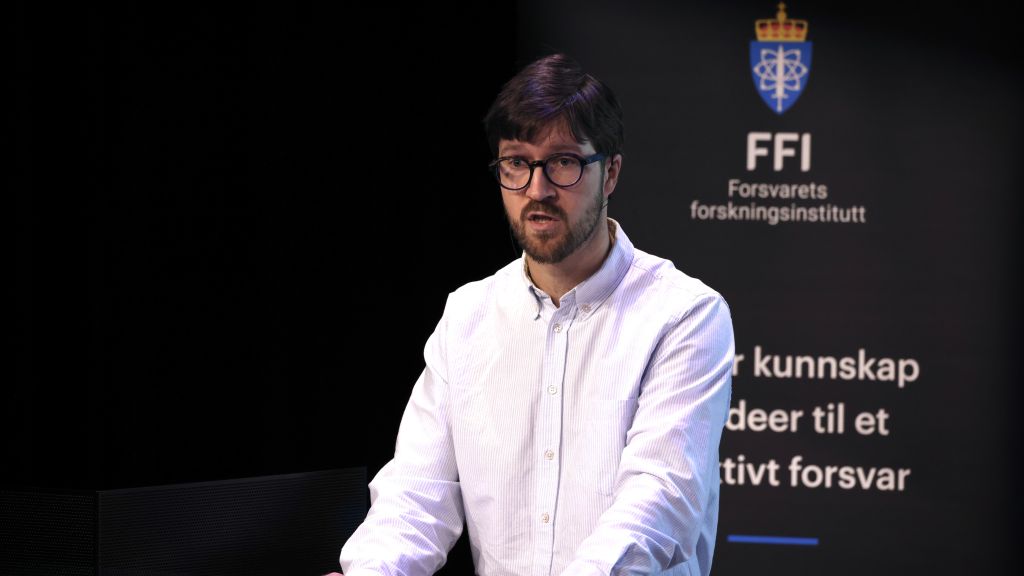
Johan Vik Mathinsen. Foto: Anders Fehn / FFI.